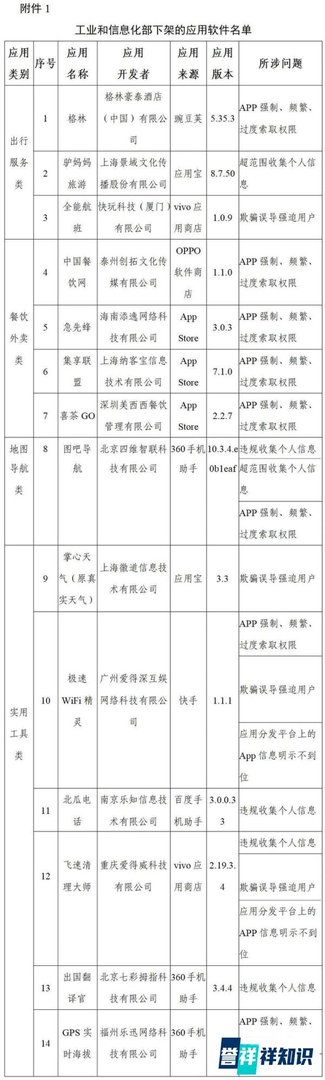
工信部通报55款存在侵害用户权益行为的APP(SDK),要求相关应用及开发工具包按规整改,未落实整改的将依法处置。
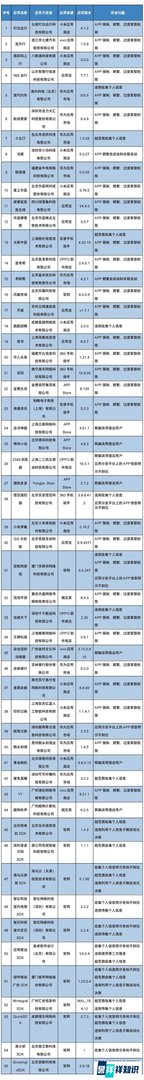
主要问题类型根据通报内容,55款APP(SDK)存在的侵害用户权益行为主要包括以下方面:
违规收集个人信息:未明确告知用户或未经用户同意,擅自收集通讯录、位置、设备信息等敏感数据。
超范围使用个人信息:收集的信息超出服务必需范围,例如购物类APP获取用户通话记录。
强制用户使用定向推送功能:未提供关闭个性化广告的选项,或关闭流程复杂隐蔽。
APP强制、频繁、过度索权:申请与功能无关的权限,如计算器类APP要求访问摄像头或麦克风。
欺骗误导用户下载APP:通过虚假功能宣传、捆绑下载等方式诱导用户安装。
应用分发平台上的APP信息明示不到位:未清晰标注开发者信息、权限使用说明或版本更新内容。
SDK违规收集设备信息:部分第三方工具包在后台静默获取IMEI、MAC地址等唯一标识符。
整改要求与后续措施
限期整改:通报名单中的APP及SDK需在规定时间内完成问题修复,包括优化隐私政策、调整权限申请逻辑、关闭非必要数据收集功能等。
复查验证:整改完成后需提交检测报告,工信部将组织复测,确认问题是否彻底解决。
依法处置:对拒不整改或整改不到位的APP,将依法采取下架、公开曝光、行政处罚等措施;涉及SDK的,将限制其接入主流应用商店或开发者服务平台。
用户权益保护建议
谨慎授权:安装APP时仔细阅读权限申请列表,拒绝非必要权限(如视频类APP无需获取通讯录)。
定期清理:在手机设置中检查已授权应用列表,关闭长期未使用APP的权限。
选择正规渠道:优先从官方应用商店下载APP,避免点击来源不明的链接或二维码。
关注更新日志:APP更新时留意权限变更提示,若新增敏感权限需评估必要性。
通报意义与行业影响此次通报体现了监管部门对用户隐私保护的强化态度,倒逼企业规范数据收集行为。长期来看,将推动行业建立更透明的隐私政策框架,促进技术合规与用户体验的平衡。开发者需重视数据合规审查,避免因违规收集信息导致法律风险及品牌声誉损失。
信息来源:工业和信息化部信息通信管理局(2023年3月21日发布)